
Nóttin sem kælarnir í evrópskum verslunum hitnuðu
Tölvuþrjótar tóku yfir kælikerfi í hundruðum evrópskra stórmarkaða, settu kæla og frysta á afþíðingu og matinn í ruslið. Stór hluti búnaðarins var löngu hættur að fá öryggisuppfærslur. Hér er farið yfir hvernig árás á búðarkælinn átti sér stað og hvers vegna svo erfitt var að stöðva hana.
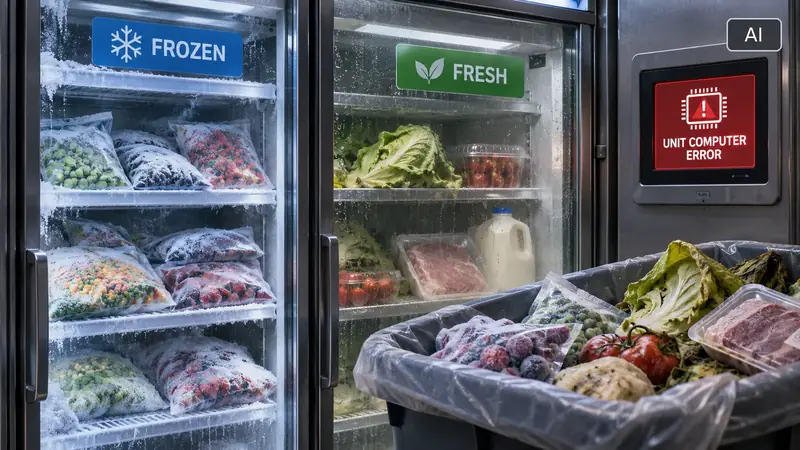
Fyrsta merkið, í flestum verslunum, var lyktin. Helgina 11. og 12. október mætti starfsfólk stórmarkaða víða um Frakkland til vinnu og kom að kælum og frystum sem voru orðnir volgir. Í sumum þeirra hafði hitinn farið upp í 50°C. Kæli- og frystivöru þurfti að henda. Saksóknarar í París staðfestu netárás og sögðu að ofhitaður búnaður hefði kveikt elda.
Dominique Schelcher, forstjóri verslanakeðjunnar Coopérative U, sagði árásina „fordæmalausa“ og afar alvarlega. Roland Lescure, fjármálaráðherra Frakklands, sagði þinginu að um 700 af 10.000 stórmörkuðum landsins hefðu orðið fyrir barðinu á henni. Um 300 verslanir Intermarché og Netto voru þar á meðal, auk útibúa Carrefour, Monoprix og E.Leclerc. Tjónið nam tugum milljóna.
Þremur vikum síðar gerðist það aftur. Aðfaranótt mánudagsins 2. nóvember voru kælar settir á afþíðingu í tugum verslana í Belgíu, Lúxemborg, Svíþjóð og Írlandi. Delhaize og Colruyt staðfestu árásirnar, og í Svíþjóð greindu ICA og Coop einnig frá vandræðum. Christophe Hansen, framkvæmdastjóri landbúnaðar- og matvælamála hjá ESB, kallaði þetta „vísvitandi tilraun til að raska“ matvælaframboði sambandsins, en bætti við að fæðuöryggi væri ekki í hættu.
Hvað var raunverulega brotist inn í
Ekki afgreiðslukassana og ekki vefsíðurnar. Skotmarkið var kælingin sjálf: kæli- og frystiskáparnir í búðinni sem viðskiptavinir taka vörurnar úr. Þeim er stýrt af rafeindastýringum. Sumar eru litlir kassar á einum skáp; aðrar eru stærri kerfisstjórar sem halda utan um heila verslun. Þær fylgjast með hitastiginu og kveikja og slökkva á pressum og afþíðingu. Í mörgum verslananna sem urðu fyrir árásinni voru stýringarnar frá Danfoss, danska verkfræðifyrirtækinu. Netöryggisstofnun Frakklands, ANSSI, bætti síðar stýringum frá tveimur öðrum framleiðendum, Copeland og Dixell, við viðvörun sína.
Gagnsemi þessara tækja felst einmitt í því að hægt er að nálgast þau úr fjarlægð. Þjónustufyrirtæki getur athugað frysti í Lyon frá skrifstofu í París, fengið viðvörun klukkan þrjú um nótt og lagað stillingu án þess að senda mann á staðinn. Vandinn er sá að mörg þeirra voru aðgengileg ekki aðeins þjónustufyrirtækinu heldur hverjum þeim á netinu sem vissi hvar átti að leita. „Mörg þessara tækja eru beintengd við netið,“ sagði Amir Preminger, tæknistjóri netöryggisfyrirtækisins Claroty, sem hafði rannsakað stýringar Danfoss.
Umfangið er mælanlegt. Fyrir árásina í október taldi netskönnunarfyrirtækið Censys yfir 1.800 slíkar Danfoss-stýringar sýnilegar á netinu í Frakklandi einu. Innan þriggja daga var talan komin niður í 537, þegar eigendur flýttu sér að aftengja þær.
Gamlar vélar, þekktir veikleikar
Hér verður sagan óþægileg. Stóran hluta búnaðarins sem varð fyrir árásinni hefði ekki verið hægt að laga með uppfærslu, því það var engin uppfærsla eftir til að setja upp.
Danfoss sagði AFP að flest kerfin sem urðu fyrir árásinni væru eldri vörur sem fengju ekki lengur hugbúnaðar- eða öryggisuppfærslur, og að fyrirtækið hefði lengi ráðlagt stórmörkuðum að endurnýja. Tvær af gerðunum sem það nefndi eru löngu komnar fram yfir þjónustutíma sinn: Danfoss hætti stuðningi við AK-SM 800 í maí 2021 og tók AK-SC 355 úr framleiðslu árið 2016. Eigendur þeirra eiga í raun aðeins tvo kosti: að taka þær af netinu eða skipta þeim út.
Nýrri búnaður slapp ekki alveg. Í ágúst 2025 kynntu sérfræðingar netöryggisfyrirtækisins Claroty veikleika í núverandi AK-SM 800A kerfisstjórum Danfoss á DEF CON, tölvuþrjótaráðstefnunni í Las Vegas. Danfoss hafði fengið að vita af þeim fyrirfram og gaf út fastbúnað sem lagaði þá. En samkvæmt Danfoss voru sumar AK-SM 800A einingarnar sem urðu fyrir árásinni enn með úreltan fastbúnað.
Rannsakendur hafa ekki sagt hvernig árásarmennirnir komust inn, og enginn tiltekinn veikleiki hefur verið staðfestur sem leiðin. Það sem vitað er, er að glufurnar voru til staðar: gamlar stýringar sem ekki var lengur hægt að uppfæra, nýrri stýringar sem höfðu ekki verið uppfærðar, og þúsundir af hvoru tveggja sýnilegar á opnu neti.
Kælistýring er ekki sími. Enginn skiptir henni út á tveggja ára fresti, og á meðan mjólkin helst köld hugsar enginn um hana. Mörg þessara kerfa eru sett upp og þjónustuð af utanaðkomandi þjónustufyrirtækjum frekar en verslununum sjálfum, sem gerir óljóst hver ber ábyrgð á að uppfæra þau. Awais Rashid, prófessor í netöryggi við Háskólann í Bristol, sagði Al Jazeera að sum þeirra hefðu auk þess verið varin lykilorðum sem „auðvelt væri að giska á“.
Fljótlegasta úrræðið er líka það grófasta: að taka stýringarnar af netinu. Í Belgíu unnu tæknimenn Sabcobel, sem rekur kælikerfi fyrir Delhaize og fleiri, alla nóttina við að aftengja búnað. Forstjóri fyrirtækisins, Stephan Moelans, sagði að margar einingar þyrftu breytingar á vélbúnaði, sem „krefst fjárfestingar“.
Hver var að verki
Enginn veit það, eða að minnsta kosti hefur enginn sagt það. Enginn hópur hefur lýst ábyrgð á árásunum á hendur sér. Saksóknarar í Belgíu hafa hafið sakamálarannsókn, og í viðvörun ANSSI eru engar upplýsingar um árásarmennina.
Það hefur ekki stöðvað vangaveltur. Evrópskir leyniþjónustumenn hafa ítrekað varað við herferð Rússa með skemmdarverkum og netárásum víða um álfuna, og Al Jazeera greinir frá því að í Bandaríkjunum rannsaki varnarmálaráðuneytið bilanir í kælikerfum á herstöðvum fyrr á árinu vegna gruns um tölvuárás. Ekkert af þessu er sönnun fyrir því hver réðst á evrópsku stórmarkaðina, og rannsakendur hafa ekki bent á neinn.
Það sem er ljóst er hvers vegna aðferðin er freistandi. Hún krafðist hvorki sprengiefnis né innbrots, og henni var hvorki beint að banka né orkuveri. Hún beindist að mat, sem allir taka eftir, og nýtti sér búnað sem nánast enginn hafði litið á sem skotmark.
Af hverju þetta skiptir máli utan verslunargólfsins
Árásirnar á stórmarkaðina eru skýrt dæmi um mun stærra vandamál. Byggingar eru nú fullar af litlum nettengdum tækjum sem stýra hitanum, lyftunum, loftræstingunni og kæliklefunum, og mörg þeirra hafa ekki fengið öryggisuppfærslu árum saman. Í skýrslu netöryggisfyrirtækisins Armis í október kom fram að 73 prósent fyrirtækja og stofnana væru með að minnsta kosti einn þekktan veikleika, sem verið er að nýta, í kerfum bygginga sinna.
Þetta er líka áminning um hvers vegna stjórnvöld víða í Evrópu, Ísland þar á meðal, biðja nú heimili að eiga nokkurra daga birgðir af mat og vatni. Atburðarásin er ekki fræðileg. Í nokkra daga í október og nóvember, í hundruðum verslana víða um Evrópu, var frystivaran einfaldlega ekki til staðar.
Lærdómurinn fyrir þá sem reka byggingar er ekki glæsilegur: vita hvað er tengt, taka það af opnu neti og skipta út því sem ekki er lengur hægt að uppfæra. Lærdómurinn fyrir alla aðra er eldri. Eigðu eitthvað inni í skáp sem þarf ekki ísskáp.
Heimildir
- CBS News (AFP) — Cyberattacks on grocery store refrigerators and freezers across Europe, 2. nóvember 2026 – Báðar bylgjurnar, 50°C hitinn, eldarnir sem saksóknarar í París greindu frá og yfirlýsing Danfoss um eldri búnað.
- TechCrunch — A fresh wave of cyberattacks has hit Europe's supermarket refrigerators, 2. nóvember 2026 – Önnur bylgjan og keðjurnar sem staðfestu hana.
- Cybersecurity Dive — Refrigeration flaws disclosed before the attacks in France, október 2026 – Rannsókn Claroty, viðvörun ANSSI og hlutverk nettengingar.
- Facilities Dive — Hack of Danfoss refrigeration controllers in Europe causes tens of millions in losses, október 2026 – Stýringarnar sem áttu í hlut og umfang tjónsins.
- Censys — European refrigerator controller redux: a new wave of refrigeration attacks, nóvember 2026 – Fjöldi Danfoss-stýringa sem sáust á netinu í Frakklandi fyrir og eftir árásina.
- Al Jazeera — Very cold war: who's attacking Europe's supermarket freezers?, 3. nóvember 2026 – Ummæli Christophe Hansen og Awais Rashid, rannsóknin í Belgíu og rannsókn bandaríska varnarmálaráðuneytisins.
- AP (via NY1) — Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says, 13. október 2026 – Tölur Rolands Lescure og keðjurnar sem urðu fyrir árásinni í Frakklandi.
- The Hacker News — Attackers heat French supermarket refrigeration systems, október 2026 – Gerðirnar sem Danfoss nefndi, lok þjónustutíma þeirra og úreltur fastbúnaður AK-SM 800A.
- The Register — CERT-FR on the Danfoss controller compromises, október 2026 – Að rannsakendur hafi ekki greint hvernig árásarmennirnir komust inn.
- Facilities Dive — Legacy BACnet leaves HVAC and other building systems vulnerable to hacks, 2. október 2026 – Niðurstaða Armis um að 73 prósent fyrirtækja og stofnana séu með þekktan veikleika sem verið er að nýta í kerfum bygginga sinna.
Athugasemd um framsetningu: Greinin byggir á yfirlýsingum Danfoss, franskra og belgískra stjórnvalda og framkvæmdastjórnar ESB, rannsóknum Claroty og Censys og umfjöllun fréttastofa og sérhæfðra netöryggismiðla. Í henni eru vísvitandi engar tæknilegar upplýsingar sem gætu hjálpað nokkrum að endurtaka árásirnar. Rannsakendur hafa ekki greint hvernig árásarmennirnir komust inn eða hverjir þeir eru. Myndirnar eru gerðar með gervigreind.
Ábendingar, leiðréttingar eða fyrirspurnir: ritstjorn@frettir247.news
Meira úr flokknum Tækni
 TÆKNI · GERVIGREINDGetur gervigreind hugsað eins og hæstaréttardómari? Tilraun bandarísks lagaskóla reynir á mörk tækninnar31. október 2026
 TÆKNI · GERVIGREINDNew Economy Forum: Hvernig gervigreind er að endurmóta hagkerfið, vinnumarkaðinn og stjórnsýsluna31. október 2026
 TÆKNI · GERVIGREINDGervigreind og íslenskt samfélag: Ísland setur sér áherslur30. október 2026